
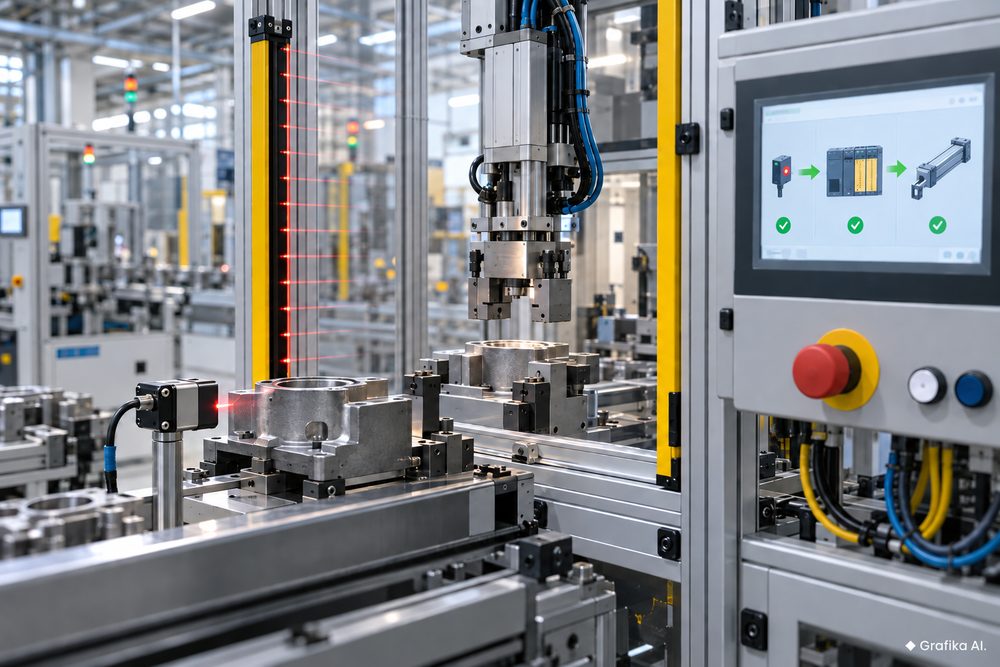
Od sygnału czujnika do ruchu siłownika: jak projektuje się bezpieczną sekwencję pracy maszyny przemysłowej?
Bezpieczeństwo maszyny najłatwiej zepsuć nie przez awarię czujnika, lecz przez błędnie zaprojektowaną zależność między czujnikiem, sterownikiem a elementem wykonawczym. Osłona może być zamknięta, kurtyna świetlna sprawna, przycisk awaryjny zwolniony, a mimo to maszyna nie powinna jeszcze dostać pozwolenia na ruch. Najpierw trzeba potwierdzić stan wszystkich funkcji bezpieczeństwa, właściwy tryb pracy, położenie mechanizmów i — w wielu aplikacjach — wykonać świadomy reset.
To właśnie różni bezpieczną sekwencję sterowania od zwykłego programu typu „jeżeli czujnik jest aktywny, włącz wyjście”. W maszynie przemysłowej trzeba przewidzieć nie tylko prawidłową pracę, lecz również przerwany przewód, sklejony stycznik, uszkodzenie zaworu, zanik zasilania, otwarcie osłony w połowie cyklu oraz próbę ponownego uruchomienia po powrocie napięcia.
W polskich zakładach dochodzi do tego kwestia zgodności z wymaganiami europejskimi. We wrześniu 2026 r. podstawowym aktem dla maszyn wprowadzanych na rynek pozostaje Dyrektywa Maszynowa 2006/42/WE. Od 20 stycznia 2027 r. zasadniczo stosowane będzie bezpośrednio Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2023/1230 w sprawie maszyn. Zmiana aktu prawnego nie powoduje jednak, że podstawowe zasady projektowania nagle się odwrócą: zatrzymanie nadal ma mieć pierwszeństwo przed uruchomieniem, a układ sterowania nie może wprowadzać maszyny w stan niebezpieczny wskutek racjonalnie przewidywalnego uszkodzenia.
Sekwencję zaczyna się od zagrożenia, a nie od programu PLC
Częsty błąd wygląda banalnie. Automatyk dostaje opis: „po zamknięciu drzwi wysunąć siłownik, zacisnąć detal i uruchomić wrzeciono”. Powstaje więc program:
drzwi zamknięte → detal obecny → wysuń zacisk → uruchom napęd.
Technologicznie może działać bez zarzutu. Z punktu widzenia bezpieczeństwa nadal brakuje odpowiedzi na kilka ważniejszych pytań: co stanie się po otwarciu drzwi podczas ruchu, jaka energia pozostaje w napędzie, czy zacisk może opaść po odcięciu ciśnienia i w jaki sposób maszyna rozpozna uszkodzenie elementu obwodu bezpieczeństwa?
Dlatego projekt powinien zaczynać się od oceny ryzyka zgodnej z ISO 12100, a następnie od wyspecyfikowania funkcji bezpieczeństwa. Dla konkretnej funkcji trzeba określić co najmniej:
-
jakie zdarzenie ją wyzwala, np. otwarcie osłony, przecięcie wiązki kurtyny, naciśnięcie E-stop albo utrata prawidłowego ciśnienia;
-
jaki ma być stan bezpieczny — wyłączenie momentu, zatrzymanie kontrolowane, odcięcie ciśnienia, zamknięcie zaworu, zahamowanie osi;
-
ile czasu układ może potrzebować na osiągnięcie tego stanu;
-
czy po ustaniu zagrożenia potrzebny jest ręczny reset;
-
jaki wymagany poziom zapewnienia bezpieczeństwa PLr albo poziom SIL wynika z oceny ryzyka;
-
co ma się wydarzyć po pojedynczym uszkodzeniu i czy uszkodzenie ma zostać wykryte przed następnym niebezpiecznym cyklem.
Dopiero wtedy można projektować schemat.
W systemach ocenianych według ISO 13849-1:2023 stosuje się poziomy Performance Level od PL a do PL e. Nie należy przy tym popełniać popularnego skrótu myślowego: „mam dwa kanały, więc mam PL d” albo „kupiłem przekaźnik PL e, więc cała maszyna ma PL e”. Tak to nie działa.
Osiągnięty PL zależy od całego toru funkcji bezpieczeństwa: wejścia, logiki oraz wyjścia. Znaczenie mają m.in. architektura kategorii B, 1, 2, 3 lub 4, niezawodność komponentów, pokrycie diagnostyczne DC, odporność na uszkodzenia o wspólnej przyczynie CCF oraz prawidłowe zaprojektowanie oprogramowania. Parametr bezpieczeństwa nadrukowany na przekaźniku czy sterowniku jest tylko jednym z elementów obliczenia.
Praktyczny przykład: osłona otwierana kilkadziesiąt razy podczas jednej zmiany jest zupełnie innym przypadkiem niż klapa serwisowa otwierana dwa razy w miesiącu. Zmienia się częstość ekspozycji, liczba operacji elementów elektromechanicznych, wymagania diagnostyczne, a czasem również sens zastosowania konkretnego typu blokady.
Trzeba też rozróżnić normalne czujniki procesowe od urządzeń bezpieczeństwa. Indukcyjny czujnik M12 informujący PLC o położeniu detalu nie staje się czujnikiem bezpieczeństwa tylko dlatego, że jego sygnał zostanie użyty w instrukcji zatrzymania maszyny. Jeżeli od tej informacji zależy ochrona człowieka, cały tor musi zostać zaprojektowany odpowiednio do wymaganej funkcji bezpieczeństwa.
Co naprawdę dzieje się między czujnikiem a siłownikiem
Dobra architektura pozwala prześledzić funkcję bezpieczeństwa od początku do końca bez zgadywania. W uproszczeniu wygląda ona tak:
urządzenie wykrywające zagrożenie → bezpieczne wejście → logika bezpieczeństwa → bezpieczne wyjście → element odcinający lub kontrolujący energię → ruch maszyny.
Urządzeniem wejściowym może być wyłącznik osłony, blokada ryglująca, kurtyna świetlna, skaner laserowy, mata naciskowa albo przycisk zatrzymania awaryjnego. Sygnał trafia następnie do przekaźnika bezpieczeństwa albo sterownika safety PLC. Dopiero wyjścia tego systemu sterują elementami wykonawczymi odpowiedzialnymi za bezpieczne zatrzymanie.
W napędach elektrycznych często wykorzystywana jest funkcja STO — Safe Torque Off, która uniemożliwia generowanie momentu przez napęd. STO nie jest jednak magicznym rozwiązaniem wszystkich problemów.
Jeżeli pionowa oś utrzymuje ciężki zespół, samo odebranie momentu może doprowadzić do jego opadnięcia. Wtedy potrzebne mogą być hamulec mechaniczny, bezpieczne sterowanie hamulcem, przeciwwaga albo inne rozwiązanie wynikające z analizy ryzyka. Podobnie w układach pneumatycznych odcięcie cewki elektrozaworu nie gwarantuje automatycznie bezpiecznego stanu: w siłowniku i przewodach nadal może znajdować się sprężone powietrze. Hydraulika potrafi przechowywać jeszcze większe ilości energii.
To jeden z powodów, dla których stan bezpieczny nie zawsze oznacza „wszystko wyłączone”. Czasem natychmiastowe odcięcie energii zwiększa zagrożenie.
Typowym przykładem jest szybko obracające się wrzeciono. Natychmiastowe odłączenie napędu może spowodować długi, niekontrolowany wybieg. Rozsądniejsza może być sekwencja kontrolowanego hamowania, a dopiero po zatrzymaniu odłączenie momentu. IEC 60204-1 rozróżnia w tym kontekście zatrzymania kategorii 0, 1 i 2. Wybór kategorii nie powinien wynikać z tego, co najłatwiej zaprogramować, tylko z zachowania konkretnego mechanizmu.
Równie ważny jest czas zatrzymania. Jeżeli kurtyna świetlna zostanie ustawiona 150 mm od elementu, który potrzebuje kilkuset milisekund na zatrzymanie, samo posiadanie certyfikowanej kurtyny niczego nie rozwiązuje. Minimalne odległości urządzeń ochronnych trzeba określać z uwzględnieniem całkowitego czasu reakcji i zasad ISO 13855:2024. Do czasu reakcji trzeba wliczyć nie tylko elektronikę czujnika, ale też sterownik, wyjścia, napęd, hamulec oraz rzeczywisty czas mechanicznego zatrzymania.
Ten ostatni parametr powinien zostać zmierzony na uruchomionej maszynie, a nie skopiowany z katalogu falownika. Zużyte klocki hamulcowe, większa masa obrabianego detalu albo zmiana nastaw napędu mogą istotnie wydłużyć drogę zatrzymania.
W praktyce często warto rozdzielić sterowanie na dwa poziomy. Standardowy PLC zajmuje się recepturami, czasami, pozycjonowaniem i kolejnością procesu. Sterownik bezpieczeństwa — rozwiązania spotykane na rynku to m.in. SIMATIC Safety, Pilz PNOZmulti, SICK Flexi Soft czy GuardLogix — pilnuje wyłącznie warunków związanych z bezpieczeństwem.
Dzięki temu zwykła zmiana programu technologicznego nie powinna przypadkowo zmienić funkcji bezpieczeństwa.
Szczególnie problematyczne są maszyny modernizowane etapami. Nowy falownik z STO zostaje podłączony do starego sterowania, ale drugi niebezpieczny ruch nadal realizuje pneumatyka sterowana zwykłym zaworem. Na schemacie elektrycznym wszystko wygląda nowocześnie, natomiast bezpieczny tor kończy się na napędzie elektrycznym i nie obejmuje całego zagrożenia.
Reset, restart i diagnostyka — tu wychodzą najdroższe błędy
Najwięcej problemów podczas odbioru nie powodują zazwyczaj same urządzenia bezpieczeństwa. Problemem okazuje się to, co maszyna robi po ustaniu zagrożenia.
Wyobraźmy sobie celę z robotem lub automatyczną przecinarką. Operator otwiera osłonę, układ poprawnie zatrzymuje niebezpieczny ruch. Wchodzi do środka. Drzwi zostają przypadkowo zamknięte przez drugą osobę.
Jeżeli samo zamknięcie osłony oznacza powrót sygnału „Safety OK” i automatyczny restart, zaprojektowano niebezpieczną sekwencję.
Reset funkcji bezpieczeństwa nie powinien sam inicjować niebezpiecznego ruchu. Jego zadaniem jest potwierdzenie, że warunki umożliwiają ponowne zezwolenie na pracę. Właściwe uruchomienie cyklu powinno nastąpić dopiero po odrębnym poleceniu, jeżeli taki sposób działania wynika z konstrukcji maszyny i oceny ryzyka.
Znaczenie ma nawet miejsce zamontowania przycisku reset. Jeśli operator może go nacisnąć, nie widząc całej strefy zagrożenia, powstaje problem, którego nie naprawi droższy safety PLC. W dużych celach stosuje się dlatego procedury potwierdzania opuszczenia strefy, dodatkowe urządzenia wykrywające obecność albo rozwiązania uniemożliwiające ponowny start przed wykonaniem określonej sekwencji.
Drugim krytycznym punktem jest monitorowanie elementów wykonawczych. Dwa styczniki odłączające zasilanie silnika niewiele dają, jeżeli sterownik nie potrafi wykryć, że jeden z nich skleił styki. Z tego powodu wykorzystuje się styki zwrotne i monitorowanie stanu elementów wyjściowych, często określane jako EDM — External Device Monitoring.
Podobna logika dotyczy zaworów. Samo wysłanie sygnału „zamknij” nie stanowi potwierdzenia, że zawór rzeczywiście osiągnął wymagany stan. W funkcjach wymagających wyższej niezawodności stosuje się odpowiednią architekturę zaworową i diagnostykę położenia zgodnie z wymaganiami konkretnego układu.
Nie można też traktować zatrzymania awaryjnego jako zamiennika osłon, kurtyn czy bezpiecznej konstrukcji maszyny. E-stop jest środkiem uzupełniającym. Operator musi najpierw zauważyć zagrożenie, podjąć decyzję i nacisnąć przycisk. Człowiek jest więc częścią czasu reakcji.
Przed dopuszczeniem maszyny do produkcji trzeba wykonać walidację, a nie tylko test „nacisnąłem grzybek i silnik stanął”. ISO 13849-2 obejmuje walidację funkcji bezpieczeństwa przez analizę i badania. W praktyce test powinien sprawdzać również scenariusze uszkodzeń.
Na hali szczególnie często wychodzą cztery problemy: przerwanie jednego kanału nie jest wykrywane, maszyna pozwala zresetować układ przy nieprawidłowym stanie, sklejony element wykonawczy nie blokuje kolejnego cyklu albo powrót zasilania pozostawia niejednoznaczny stan sterowania.
Dobrze wykonany test odbiorczy powinien dlatego odpowiedzieć na pytanie: czy po każdej przewidzianej pojedynczej usterce maszyna nadal osiągnie albo utrzyma wymagany stan bezpieczny?
Do tego dochodzą manipulacje operatorów. Jeżeli czujnik osłony da się obejść zwykłym kawałkiem metalu, a procedura produkcyjna regularnie zmusza ludzi do otwierania drzwi co 40 sekund, prędzej czy później ktoś spróbuje go oszukać. Aktualna ISO 14119:2024 uwzględnia również ograniczanie możliwości przewidywalnego obchodzenia urządzeń blokujących. Rozwiązaniem nie zawsze jest kolejny czujnik. Czasem trzeba zmienić proces, dostęp serwisowy albo sam sposób podawania materiału.
To samo dotyczy diagnostyki. Alarm „SAFETY ERROR” wyświetlany operatorowi bez informacji, która osłona lub który kanał spowodował zatrzymanie, bardzo szybko zamienia serwis w zgadywanie. Dobra diagnostyka powinna wskazać przyczynę zatrzymania, ale nie może omijać ani zastępować logiki bezpieczeństwa.
Warto też oddzielić reset awarii procesowej od resetu bezpieczeństwa. Jeden przycisk „RESET ALL” jest wygodny podczas uruchomienia programu, lecz później utrudnia analizę zdarzeń i potrafi stworzyć niebezpieczną kombinację warunków.
FAQ — najczęstsze pytania przy projektowaniu sekwencji bezpieczeństwa
Czy zwykły PLC może realizować funkcję bezpieczeństwa?
Nie należy opierać wymaganej funkcji bezpieczeństwa wyłącznie na standardowym sterowniku PLC, jeżeli nie jest on zaprojektowany i oceniony do realizacji wymaganej funkcji. W praktyce stosuje się przekaźniki bezpieczeństwa, programowalne systemy safety albo sterowniki PLC z odpowiednimi funkcjami bezpieczeństwa.
Czy dwa czujniki automatycznie oznaczają bezpieczny układ dwukanałowy?
Nie. Trzeba jeszcze ocenić sposób ich podłączenia, diagnostykę, możliwość wystąpienia wspólnej przyczyny uszkodzenia, logikę oraz elementy wykonawcze. Dwa sygnały doprowadzone do tego samego nieodpowiedniego toru nie tworzą automatycznie wymaganej architektury.
Czy po zamknięciu osłony maszyna może sama ruszyć?
Nie powinno się przyjmować takiego zachowania jako rozwiązania domyślnego. Trzeba ocenić możliwość obecności człowieka w strefie oraz zasady ponownego uruchomienia. W wielu aplikacjach wymagane jest świadome potwierdzenie, a zamknięcie osłony jedynie przywraca możliwość wykonania kolejnego polecenia start.
Czy STO wystarczy do zabezpieczenia każdego silnika?
Nie. STO usuwa możliwość generowania momentu przez napęd, ale nie zatrzymuje mechanicznie poruszającego się elementu i nie zabezpiecza automatycznie osi przed opadnięciem pod wpływem grawitacji. Dobór funkcji zależy od charakteru zagrożenia.
Czy zatrzymanie awaryjne powinno odcinać całe zasilanie szafy?
Nie ma takiej uniwersalnej zasady. Trzeba zatrzymać funkcje powodujące zagrożenie. Sterowanie, diagnostyka czy określone obwody pomocnicze mogą wymagać dalszego zasilania, jeżeli konstrukcja maszyny tego wymaga i nie powoduje to ryzyka.
Czy po zaniku i powrocie energii maszyna może kontynuować cykl?
Jeżeli nieoczekiwany restart mógłby stworzyć zagrożenie, układ musi mu zapobiegać. Problem dotyczy nie tylko energii elektrycznej, lecz również pneumatycznej, hydraulicznej oraz energii zmagazynowanej mechanicznie. Zasady zapobiegania nieoczekiwanemu uruchomieniu opisuje ISO 14118.
Co sprawdza się podczas walidacji?
Nie tylko reakcję na prawidłowe zadziałanie E-stopu lub osłony. Sprawdza się funkcje, architekturę, wymagany i osiągnięty PL, diagnostykę, zachowanie przy uszkodzeniach, reset, restart, czasy zatrzymania i zgodność rzeczywistej maszyny z dokumentacją.
Od czego zacząć, jeżeli istniejąca maszyna ma niejasną logikę bezpieczeństwa?
Nie zaczynać od wymiany PLC ani dokładania kolejnego przekaźnika. Najpierw trzeba rozpisać każdą funkcję w formacie „zdarzenie → wymagany stan bezpieczny → elementy odpowiedzialne za jego osiągnięcie → reset → warunki ponownego startu”. Następnie trzeba porównać tę listę ze schematami i z rzeczywistym okablowaniem maszyny. Pierwszym błędem do usunięcia jest każda sytuacja, w której zamknięcie osłony, powrót zasilania albo zwykły reset może bez osobnego polecenia odtworzyć niebezpieczny ruch; więcej informacji na: https://metcor.pl.
Dodaj komentarz